8월 해킹으로 서버 메모리 덤프파일 탈취…한 달 지나도록 정확한 피해규모 파악 못 해
행안부, 주민등록번호 36개·전화번호 3개·정부24 ID·PW 55개 유출 추정
‘1365 자원봉사포털’도 피해자 796명에서 최종 8785명으로 크게 늘어
정춘생 의원, “정보보안 강화와 신속한 조사·피해자 구제조치 마련해야”
[스포츠서울 | 이상배 전문기자] 대한민국 대표 행정서비스 포털인 ‘정부24’가 지난 8월 해킹을 당해 주민등록번호와 전화번호, 정부24 ID·비밀번호 등 개인정보가 유출된 것으로 추정되는 사실이 확인됐다.
특히 이번 사고는 정부24의 ‘어린이포털’ 내 취약한 페이지를 통해 정부24 서버에 대한 공격이 이뤄지고, 서버의 메모리 덤프파일 등이 탈취된 것으로 확인됐다는 점에서 정부 행정정보 시스템 전반의 보안 관리에 대한 우려가 커지고 있다.
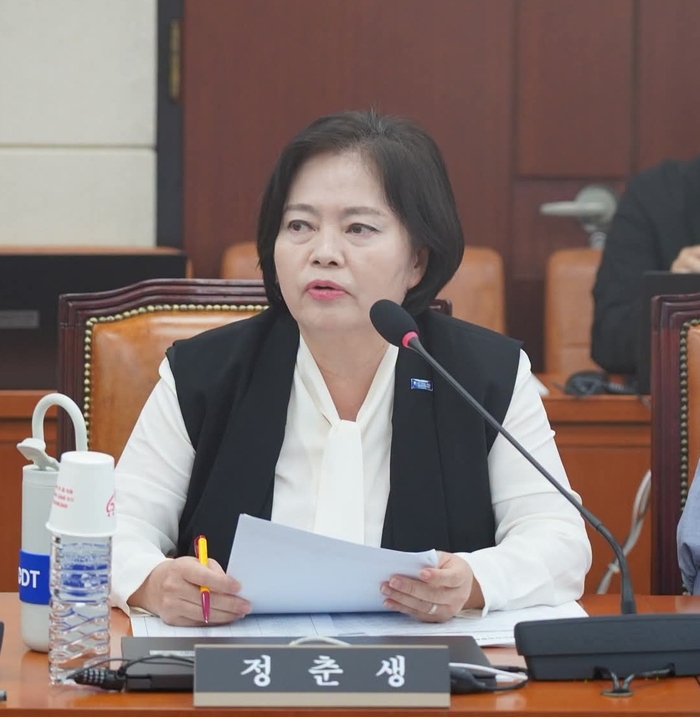
국회 행정안전위원회 소속 조국혁신당 정춘생 의원이 행정안전부로부터 제출받은 자료에 따르면, 행안부는 지난 8월 17일 오후 5시 29분, 정부24 ‘어린이포털’ 내 취약한 페이지를 통한 공격으로 정부24 서버 11개의 메모리 덤프파일 등이 탈취된 사실을 확인했다.
메모리 덤프파일은 시스템이 특정 시점에 메모리에 담고 있던 내용을 파일 형태로 저장한 것을 의미한다.
행안부가 다음 날인 8월 18일 개인정보보호위원회에 제출한 ‘개인정보 유출 등 신고서’에 따르면, 당시 유출이 추정되는 개인정보는 주민등록번호 36개, 전화번호 3개, 정부24 ID·비밀번호 55개인 것으로 나타났다.
그러나 사고가 발생한 지 한 달이 지난 현재까지도 정확한 유출 규모와 피해 범위가 확정되지 않은 상황이다.
△ 과거 정부24 개인정보 유출로 2억7천만원대 과징금…또 사고
더욱 큰 문제는 행정안전부가 이미 정부24 개인정보 유출 사고와 관련해 개인정보보호위원회로부터 제재받은 전력이 있음에도 또다시 개인정보 유출 사고가 발생했다는 점이다.
개인정보보호위원회는 지난 5월 정부24에서 생활기록부·졸업증명서·납세증명서 등이 유출된 사고와 관련해 행정안전부에 과징금 2억7300만원과 과태료 300만원을 부과했다.
또한 ‘공유누리’ 개인정보 보호조치 미흡과 관련해서도 과태료 450만원이 부과됐다.
그럼에도 불구하고 국민의 주민등록번호 등 민감한 개인정보가 이용되는 정부24에서 또다시 해킹 및 개인정보 유출 사고가 발생한 것이다.
△ 해킹 발생했는데…어린이포털에는 ‘시스템 점검’ 공지만
사고 이후 행정안전부의 대국민 안내 방식도 도마에 오르고 있다. 정부24 해킹이 ‘어린이포털’을 통해 발생했음에도 현재 어린이포털에는 개인정보 유출 사고 발생 사실이나 사과·피해 안내 대신 ‘시스템 점검(서비스 중단) 안내’가 게시된 것으로 나타났다.
정부24의 공지사항에서도 개인정보 유출 사고 사실이 국민들에게 충분히 드러나지 않는 등 사고 사실과 피해에 대한 적극적인 안내가 부족했다는 지적이 제기된다.
△ ‘1365 자원봉사포털’도 피해자 796명→8785명으로 급증
정부 행정정보 시스템의 개인정보 보호 문제는 정부24에만 국한되지 않는다. 정춘생 의원이 행정안전부로부터 제출받은 자료에 따르면, 지난 5월 20일 발생한 ‘1365 자원봉사포털’ 개인정보 유출 사고의 피해 규모도 당초 개인정보보호위원회 신고 당시 796명에서 최종 8785명으로 크게 증가했다.
유출된 개인정보에는 성명, 생년월일, 휴대전화번호 등이 포함된 것으로 나타났다. 특히 ‘1365 자원봉사포털’은 과거 일부 이용자의 개인정보가 외부로 유출된 사례가 확인되면서 정보보안에 대한 우려가 제기된 바 있는 만큼, 이번 사고에 대해서도 보다 신속하고 철저한 원인 규명이 필요하다는 지적이다.
△ 사고 발생 넉 달 지나서야 개인정보위 조사 착수
대규모 개인정보 유출 사고에 대한 관계기관의 대응 속도 역시 문제로 지적된다. 정춘생 의원이 제출받은 자료에 따르면 개인정보보호위원회는 ‘1365 자원봉사포털’ 사고가 발생한 지 약 넉 달이 지난 9월 21일에야 행정안전부에 개인정보 유출 경위 등을 확인하기 위한 기초적인 자료 제출을 요구한 것으로 나타났다.
국민의 개인정보가 대규모로 유출된 사고에 대해 원인 규명과 피해자 확인, 재발방지 대책 마련이 신속하게 이뤄져야 하지만, 사고 발생 이후 조사 착수까지 장기간이 소요됐다는 것이다.
△ 정춘생 의원 “AI 3대 강국, 정보보안 강화가 전제되어야”
정춘생 의원은 “국민들의 가장 민감한 개인정보가 탑재된 정부24 등 국가 행정서비스에서 개인정보 유출 사고가 잇따라 발생하고 있는 것은 큰 문제”라고 지적했다.
이어 “행정안전부가 과거 정부24 개인정보 유출 사고로 2억7천만원이 넘는 과징금을 부과받았음에도 또다시 개인정보 유출 사고가 발생했다는 것은 정보보안 관리체계를 근본적으로 점검해야 한다는 의미”라고 강조했다.
정 의원은 또 “AI 3대 강국을 목표로 한다면 새로운 기술을 도입하는 것만큼 국민의 개인정보를 안전하게 보호할 수 있는 정보보안 체계를 갖추는 것이 중요하다”라며, “개인정보 유출 사고가 발생했을 경우 신속한 사고 조사와 정확한 피해 규모 파악, 피해자에 대한 실질적인 구제 조치가 이뤄질 수 있도록 제도와 대응체계를 강화해야 한다”라고 밝혔다. sangbae0302@sportsseoul.com
기사추천
0